
Qualys Policy Audit (Politika Uyumluluğu)
Hibrit ortamınızın güvenlik ve uyumluluk durumunu CIS, NIST, FedRAMP ve diğer çerçevelere göre otomatik olarak ölçün, her an denetime hazır olun.
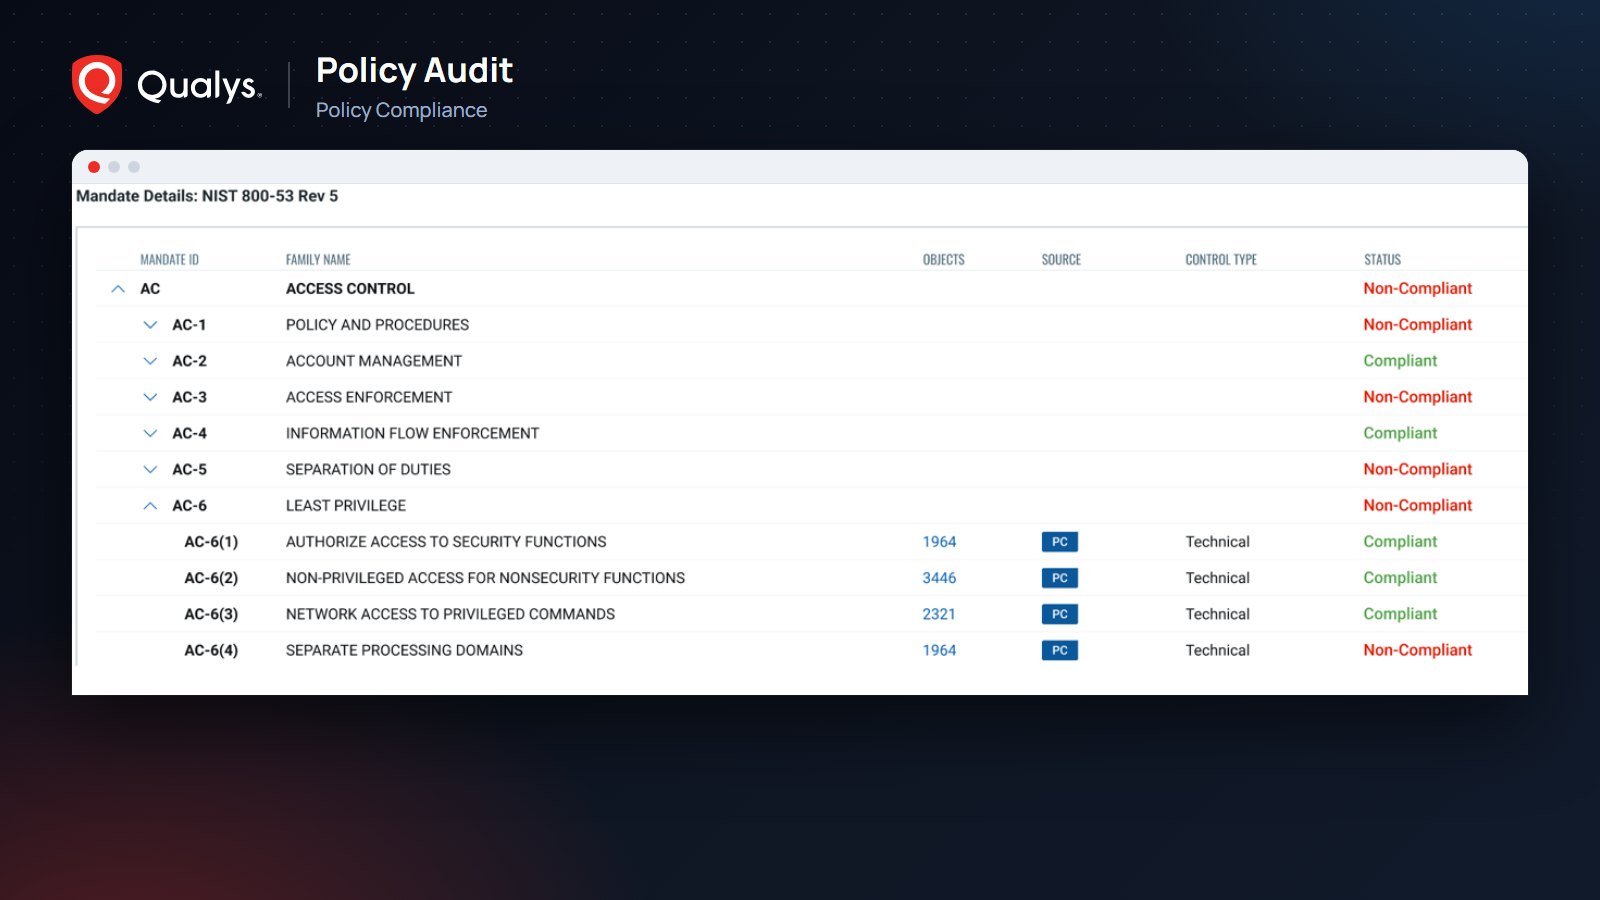
Qualys Policy Audit (Politika Uyumluluğu)
Yapılandırma taramasından gerçek yapılandırma riski yönetimine geçin; her an denetime hazır olun.
Altyapıda, veritabanlarında, web sunucularında ve middleware katmanında biriken yanlış yapılandırmalar, saldırganlara zafiyetler kadar kolay bir kapı açar; denetim dönemleri ise ekiplerin haftalarını alır. Qualys Policy Audit (Policy Compliance), hibrit ortamınızın güvenlik ve uyumluluk durumunu otomatik olarak ortaya koyar. Qualys Enterprise TruRisk Platform’un uyumluluk ayağıdır ve aynı varlık ve zafiyet verisi üzerinde çalışır.
Kontrol listesi taramasından yapılandırma riski yönetimine
Policy Audit, CIS taramasını basit bir kontrol listesi olmaktan çıkarıp yapılandırma riski yönetimine taşır. Hazır değerlendirme kütüphanesi ve birleşik raporlama, denetimlerin zamanını, emeğini, maliyetini ve karmaşıklığını azaltır; kurumların NIST Cybersecurity Framework’ün yaklaşık %70’ini operasyonel hale getirmesine yardımcı olur.
- Hazır değerlendirme kütüphanesi: CIS, NIST, FedRAMP ve diğer sektör en iyi uygulamaları, çerçeveleri ve standartları kutudan çıktığı gibi kullanın.
- Otomatik uyumluluk değerlendirmesi: Hibrit ortamınızın yapılandırma ve uyumluluk durumu sürekli ve otomatik olarak ölçülür.
- Yanlış yapılandırma tespiti: Altyapı, veritabanı, web sunucusu ve middleware yanlış yapılandırmalarını bulun.
- CIS sıkılaştırması: Sistemleri CIS yönergelerine göre sıkılaştırın ve politika uygulamasını doğrulayın.
- Regülasyon dashboard’ları: PCI DSS 4.0, SOX, HIPAA 2023, FINRA, GDPR, NYDFS, CCPA ve diğerleri için birleşik dashboard’lar.
- Birleşik raporlama: Tek bir raporlama dashboard’u denetim kanıtlarını hazırlamayı sadeleştirir.
Kapsam ve çalışma biçimi
- Ortamlar: Şirket içi ve bulut bileşenleriyle hibrit ortamlar.
- Veri toplama: Platform genelinde kullanılan Qualys sensörleri; Cloud Agent’lar, ağ tarayıcıları ve tarayıcı appliance’ları envanter ve zafiyet verisinin yanında uyumluluk verisini de toplar.
- Çerçeveler: CIS, NIST, FedRAMP ve daha fazlası.
- Raporlama: Teknik ekipler ve denetçiler için tek dashboard’dan birleşik uyumluluk raporları.
“Telaşsız denetim dönemi”: Yaklaşan bir PCI DSS 4.0 denetimi öncesinde ekip, ilgili sunucuları hazır CIS politikalarıyla değerlendiriyor, sapmaları sistem sahiplerine iletiyor ve denetçiye sunulacak kanıtı birleşik dashboard’dan tek raporla hazırlıyor.
Uyumluluğu sürekli bir sürece dönüştürmeye hazır mısınız?
Qualys’in Türkiye distribütörü Komtera, teknik ekibiyle Policy Audit politikalarınızın kurgulanmasında ve devreye alınmasında destek verir. Kendi ortamınızda demo ya da POC talep etmek için bizimle iletişime geçin.
Bu çözüm hakkında konuşalım
Lisanslama, mimari ve teknik gereksinimler için ekibimizle iletişime geçin.