
Qualys CSAM (Siber Güvenlik Varlık Yönetimi)
Bilinen ve bilinmeyen tüm varlıklarınızı keşfeden, iş bağlamıyla zenginleştiren, güvenlik açıklarını ve teknik borcu görünür kılan güvenlik odaklı envanter.
Qualys CSAM (Siber Güvenlik Varlık Yönetimi)
Göremediğiniz varlığı koruyamazsınız: Qualys CSAM, tüm saldırı yüzeyinizi saldırganın kullandığı istihbaratla görmenizi sağlar.
Saldırı yüzeyi hızla genişliyor; kayıt dışı sunucular, unutulmuş bulut kaynakları ve desteği bitmiş yazılımlar saldırganlara her gün yeni hedefler sunuyor. Qualys CyberSecurity Asset Management (CSAM), şirket içi, bulut ve hibrit ortamlardaki tüm varlıkları sürekli olarak keşfeder, sınıflandırır ve siber güvenlik duruşunuzu ölçülebilir biçimde iyileştirmenize yardımcı olur. Qualys Enterprise TruRisk Platform üzerinde, platformun diğer modülleriyle aynı Cloud Agent ve sensör altyapısını kullanır.
CMDB'nin ötesinde: güvenlik için tasarlanmış varlık envanteri
Geleneksel bir CMDB, BT operasyonları için kayıt tutar; CSAM ise doğrudan güvenlik ekipleri için tasarlanmıştır. Gerçek zamanlı keşfi, TruRisk ile risk tabanlı önceliklendirmeyi, derin tehdit bağlamını ve ITSM/CMDB araçlarıyla çift yönlü entegrasyonu tek bir envanterde birleştirir.
- Sürekli keşif: İç ağdaki bilinen ve bilinmeyen varlıkları, internete açık bilinmeyen varlıkları ve çoklu bulut kaynaklarını tek bir envanterde toplar.
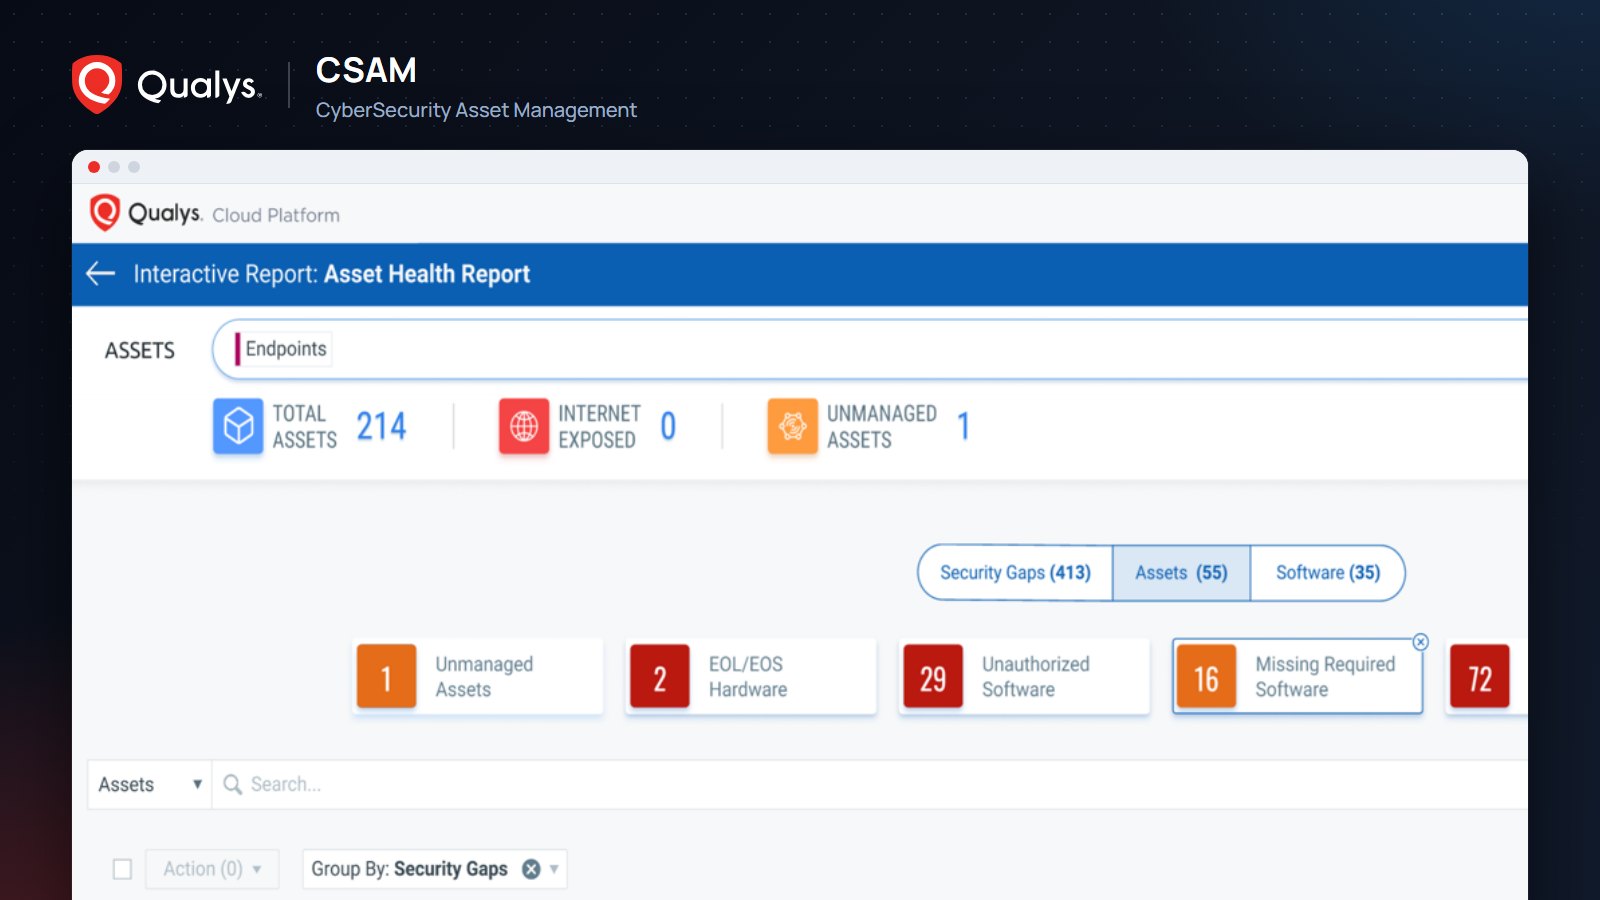
- Güvenlik boşluklarının tespiti: Ömrünü tamamlamış (EoL) ya da desteği sona ermiş (EoS) yazılımları, yetkisiz yazılımları, eksik agent ve güvenlik araçlarını, izinsiz açık portları ve süresi dolmuş SSL sertifikalarını ortaya çıkarır.
- Çift yönlü CMDB senkronizasyonu: ServiceNow gibi CMDB'lerle otomatik ve çift yönlü çalışır; CMDB'nizi yüksek doğrulukta güvenlik verisiyle besler, elle güncelleme yükünü ortadan kaldırır.
- İş bağlamı: İş bilgisi ve varlık kritikliğini üçüncü taraf kaynaklardan içe aktararak güvenlik çalışmalarını iş hedefleriyle hizalar.
- Orkestrasyon ve otomasyon: VMDR ve WAS taramalarını, yama (patch) iyileştirme iş akışlarını ve gerektiğinde yazılım kaldırma işlemlerini varlık görünümünden başlatır.
- Tech Debt raporu: EoL/EoS donanım ve yazılımları öne çıkararak güvenlik yaması alamayan, yüksek riskli sistemler için yükseltme planlamasını kolaylaştırır.
- TruRisk önceliklendirmesi: Risk tabanlı tespiti varlık yönetimi programınıza taşır ve siber riski zaman içinde sayısal olarak izlemenizi sağlar.
Kapsam ve veri kaynakları
- Ortamlar: Şirket içi, bulut, container, OT/ICS ve hibrit ortamlar; yazılım ve uygulamalar; alan adları ve alt alan adları.
- Veri toplama: Qualys Cloud Agent, ağ tarayıcıları, pasif sensörler, bulut connector'ları, CMDB ve üçüncü taraf entegrasyonlar.
- Yerleşik EASM: External Attack Surface Management CSAM ile doğal olarak entegredir; internete açık varlıklar iç envanterle aynı görünümde yönetilir.
- Ölçülebilir kazanım: Daha önce bilinmeyen varlıkları bularak varlık kapsamını %30'a kadar artırır ve denetime her an hazır, sürekli güncel bir envanter sunar.
“Desteği biten sistemler nerede?”: BT ekibi, CSAM'in Tech Debt raporuyla desteği sona ermiş işletim sistemlerini ve yetkisiz yazılımları kritiklik ve sahiplik bilgisiyle birlikte listeler; kayıtlar CMDB'ye otomatik olarak yansır, yükseltme planı da risk sırasına göre hazırlanır.
Varlık envanterinize gerçekten güvenebiliyor musunuz?
Türkiye'de Qualys distribütörü olan Komtera, teknik ekibiyle CSAM'in ortamınıza uygun biçimde konumlandırılmasında yanınızda. Bilinmeyen varlıklarınızı ve teknik borcunuzu kendi verilerinizle görmek için demo ya da POC talebinizi bize iletin.
Bu çözüm hakkında konuşalım
Lisanslama, mimari ve teknik gereksinimler için ekibimizle iletişime geçin.