
Qualys EASM (Dış Saldırı Yüzeyi Yönetimi)
Kurumunuzu saldırganın gözünden görün: internete açık bilinmeyen varlıkları keşfedin, iştirak, tedarikçi ve satın alınan şirketlerdeki riski izleyin.
Qualys EASM (Dış Saldırı Yüzeyi Yönetimi)
Saldırganlar sizi internetten görür. Qualys EASM, internete açık her varlığınızı onlardan önce görmenizi sağlar.
Unutulmuş bir kampanya sitesi, test için açılıp kapatılmamış bir sunucu ya da yeni satın alınan bir şirketin alan adları; dış saldırı yüzeyindeki kör noktalar çoğu zaman güvenlik ekibinin envanterinde yer almaz. Qualys External Attack Surface Management (EASM), daha önce bilinmeyen internete açık varlıkları, alan adlarını ve alt alan adlarını keşfeder ve yenileri ortaya çıktığı anda sizi uyarır. Qualys Enterprise TruRisk Platform üzerinde CSAM ile doğal olarak entegre çalışır.
Kendi çevrenizin ötesini de görün
EASM görünürlüğü yalnızca kendi ağınızla sınırlamaz; iştiraklerinizde, üçüncü taraf tedarikçilerinizde ve birleşme-satın alma (M&A) süreçlerindeki şirketlerde siber riski izlemenizi sağlar. Bulgular, iç varlıklarınızla aynı envantere ve aynı TruRisk önceliklendirmesine dahil olur.
- Bilinmeyen varlık keşfi: Envanterinizde olmayan, internete açık varlıkları ortaya çıkarır.
- Sürekli izleme ve uyarı: Yeni bir bilinmeyen varlık, alan adı ya da alt alan adı bulunduğunda sizi uyarır.
- Geçici varlık görünürlüğü: Kısa ömürlü, internete açık (ephemeral) varlıkları da görünür kılar.
- Güvenlik boşlukları ve yanlış yapılandırma: Dışarıya açık varlıklardaki güvenlik açıklarını ve yanlış yapılandırmaları tespit eder.
- TruRisk ile önceliklendirme: Risk tabanlı önceliklendirme ve iyileştirme (remediation) iş akışlarıyla en kritik dış maruziyetlere odaklanmanızı sağlar.
- CSAM ile tek envanter: İç ve dış varlıkları tek bir birleşik varlık envanterinde yönetir.
Nasıl çalışır?
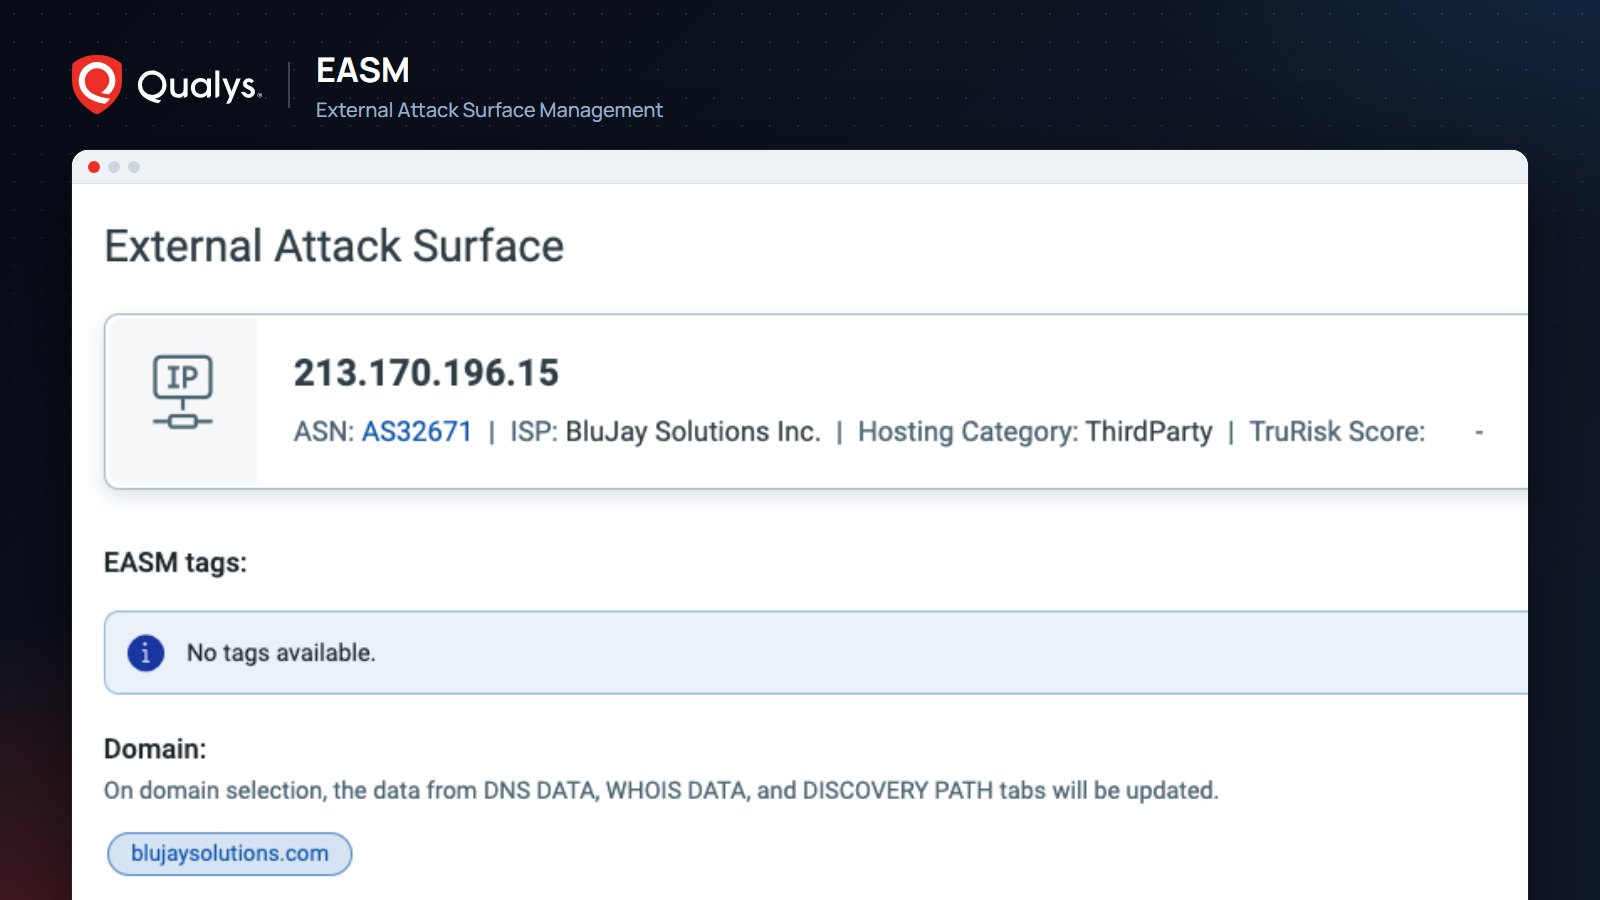
EASM, bir başlangıç değerinden (örneğin kurum adı) yola çıkarak iştirakleri ve ilişkili alan adlarını adım adım genişleten bir keşif yolu (discovery path) oluşturur. Her varlık için IP, ASN, barındırma bilgisi ve TruRisk skoru ile birlikte dış zafiyetler, DNS ve WHOIS kayıtları, SSL sertifikaları ve açık portlar tek ekranda incelenir. Varlığın nasıl bulunduğunu gösteren bu iz, sahipliği doğrulamayı ve doğru ekibe yönlendirmeyi kolaylaştırır. EASM, CSAM'in bir parçası olduğu için yeni bulunan bir varlık platformdan çıkmadan sınıflandırılabilir, bir sahibe atanabilir ve zafiyet taramasına alınabilir.
“Satın alma öncesi durum tespiti”: Bir şirket grubu, satın almayı planladığı firmanın internete açık varlıklarını EASM ile haritalar; süresi dolmuş sertifikalar ve gereksiz açık portlar daha entegrasyon başlamadan iyileştirme listesine girer.
Dış saldırı yüzeyinizi saldırganlardan önce görmek ister misiniz?
Türkiye'de Qualys distribütörü olan Komtera, teknik ekibiyle EASM'in kurulumunda ve sonuçların yorumlanmasında yanınızda. Kurumunuzun dış saldırı yüzeyini kendi verilerinizle görmek için demo ya da POC talebinizi bize iletin.
Bu çözüm hakkında konuşalım
Lisanslama, mimari ve teknik gereksinimler için ekibimizle iletişime geçin.